EU AI Act Industrie: Compliance ohne teure Nacharbeit
Erfahren Sie, warum Compliance by Design in der Industrie entscheidend ist: lokale KI schafft prüfbare Nachweise, klare Verantwortlichkeit und geringere Regulierungsrisiken.
Der EU AI Act klassifiziert KI-Systeme nach Risikostufen – mit konkreten Pflichten für Dokumentation, Transparenz und menschliche Aufsicht. Für produzierende Unternehmen bedeutet das: Wer KI in kritischen Prozessen einsetzt, muss lückenlos nachweisen können, welches Modell wann mit welchen Daten welche Entscheidung getroffen hat. Bei Cloud-Diensten liegt dieser Nachweis beim Anbieter – und damit außerhalb Ihrer Kontrolle.
Drei Anforderungen, bei denen On-Premise strukturell besser abschneidet
- Vollständige Audit-Trails: Modellversionen, Inferenzprotokolle und Datenzugriffe liegen lokal vor – jederzeit abrufbar, ohne Abhängigkeit vom Anbieter.
- Risikoklassifikation ab Tag 1: OPAIRS hilft dabei, Use Cases direkt beim Aufbau in Kritikalitätsstufen einzuordnen – nicht nachträglich im Compliance-Review.
- Verantwortlichkeit im eigenen Haus: Fachbereich, IT und Management haben gemeinsamen Zugriff auf dieselbe Datenbasis – Governance wird steuerbar, nicht delegierbar.
Compliance by Design – nicht by Audit
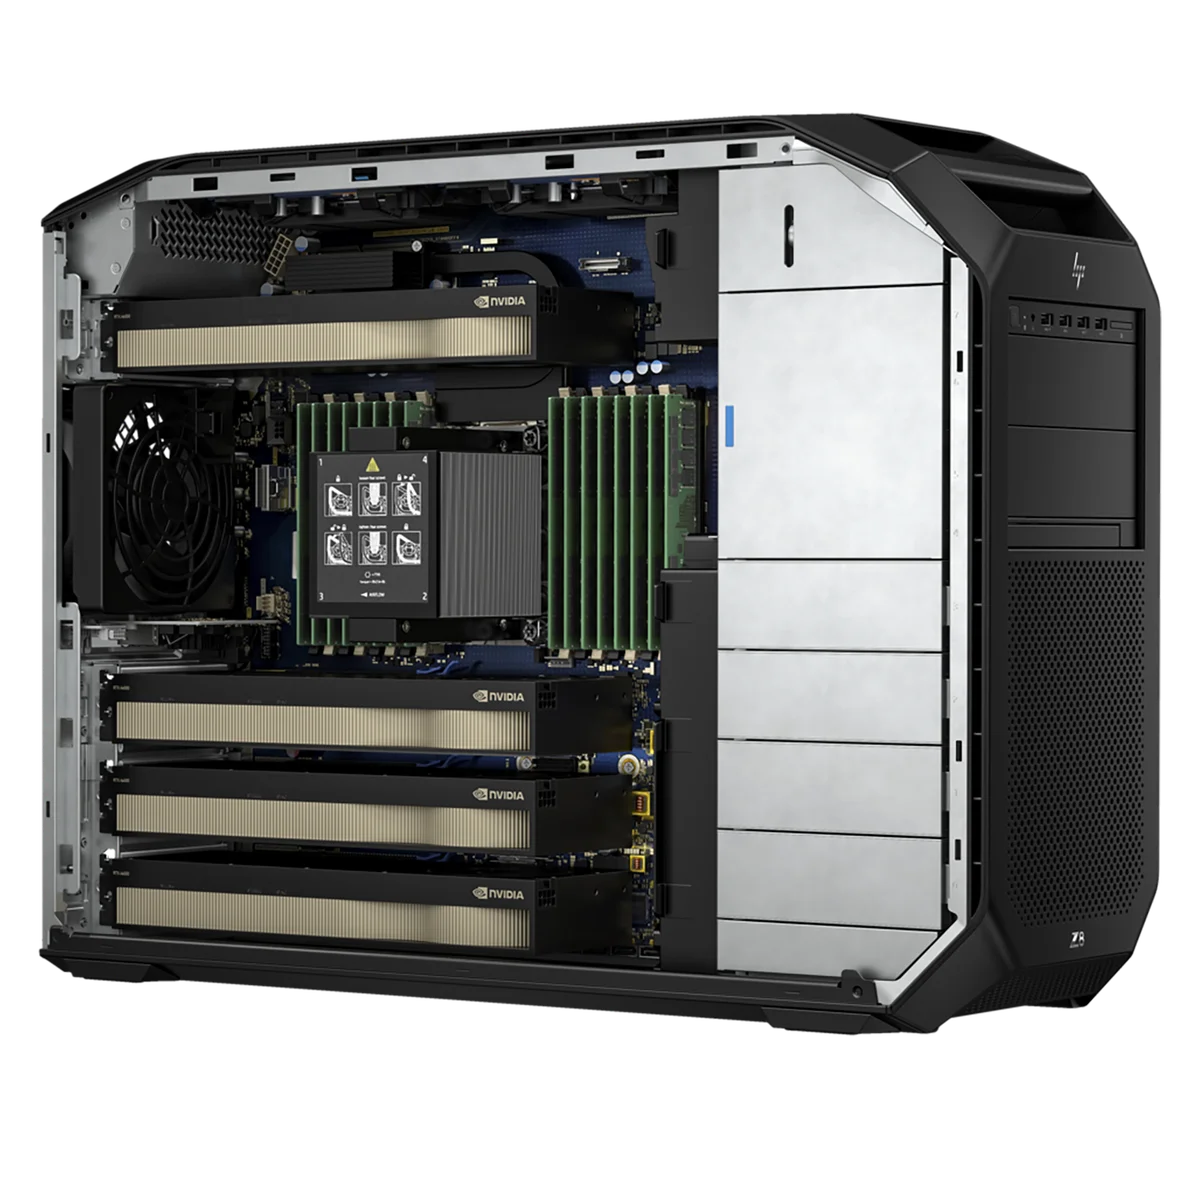
OPAIRS ist von Anfang an auf EU AI Act-Konformität ausgelegt: Jede Komponente – vom Datalake bis zur SLM-Inferenz – läuft lokal, dokumentiert und unter vollständiger Kontrolle des Unternehmens. Keine Daten verlassen das Haus. Keine Zertifikate müssen beim Anbieter eingefordert werden.
Ein Dashboard für Risiko, Modell und Freigabe
Das OPAIRS-System integriert BI-Visualisierung und Governance-Monitoring in einer Oberfläche. Produktionsleiter, IT und Geschäftsführung sehen denselben Status – ohne Datei-Pingpong, ohne manuelle Reporting-Schleifen. Das verkürzt Freigabeprozesse messbar.
Unternehmen, die Governance direkt in der Systemarchitektur verankern, ersparen sich kostspielige Nacharbeit. Und sie schaffen intern wie extern Vertrauen – das wichtigste Kapital für jede KI-Initiative.
Weitere Insights
OPAIRS SQL-Agent: Sechs LoRA-Adapter für industrielle Datenbanken im Vergleich
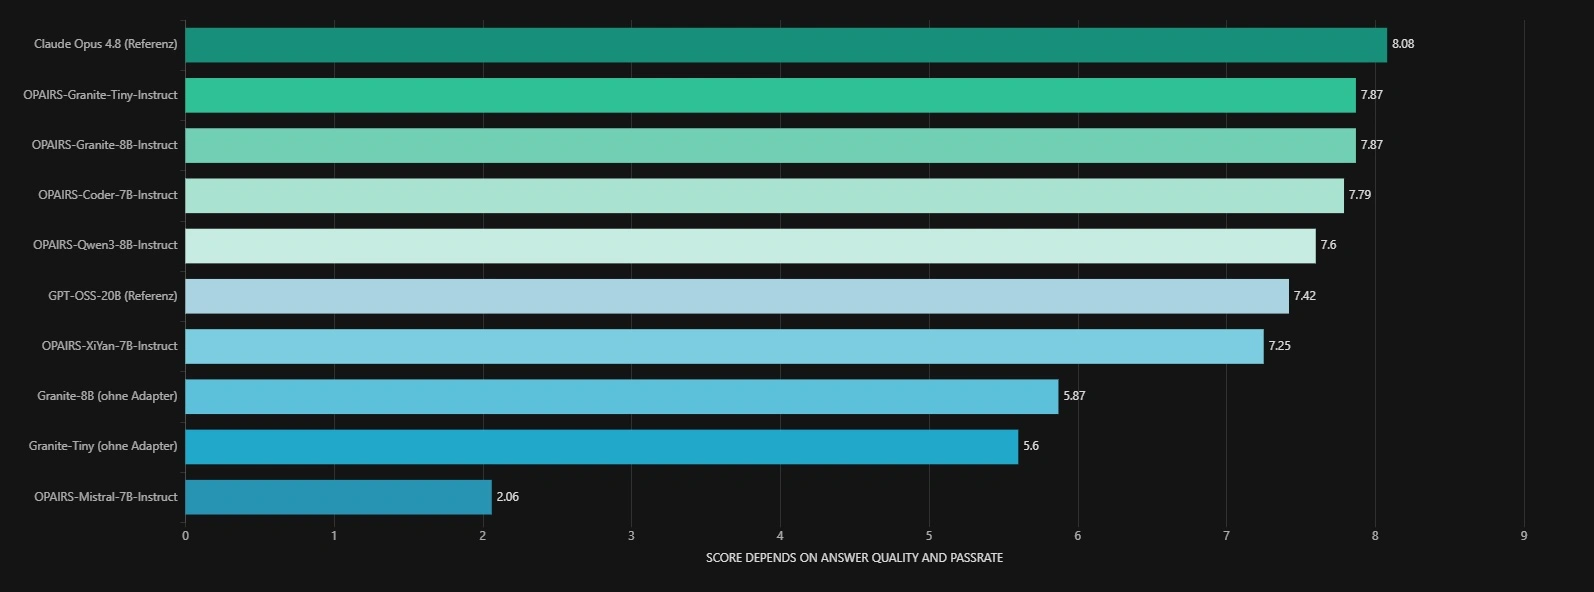
Sechs LoRA-Adapter, ein 26-Fragen-Katalog aus PostgreSQL-, T-SQL- und Apache-Iceberg-Datenbanken, zwei externe Referenzmodelle: OPAIRS hat den SQL-Agenten systematisch evaluiert. Zwei Granite-Adapter liegen an der Spitze. Für den produktiven Einsatz entscheidet am Ende aber nicht nur die Antwortqualität, sondern auch Geschwindigkeit, Speicherbedarf, Parallelität und der verfügbare Kontext aus ERP-, MES-, PLM- und weiteren industriellen Systemen.
Beitrag lesen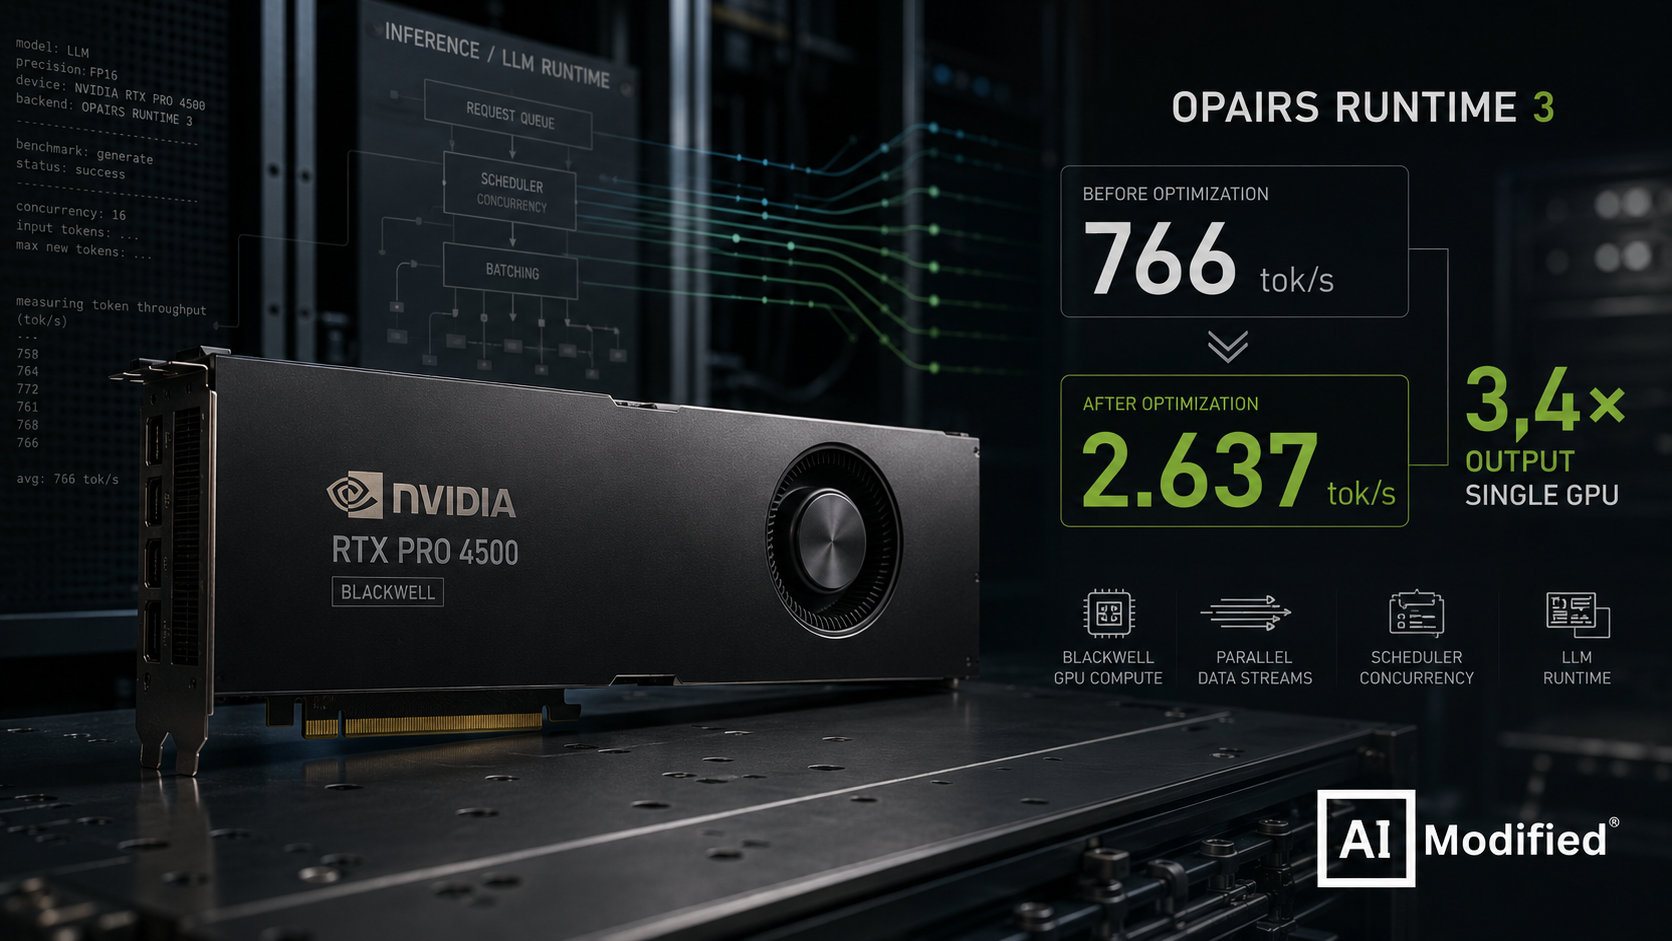
RTX PRO 4500 Blackwell: 3,4-facher LLM-Durchsatz durch Runtime-Optimierung
Gleiche GPU, gleiches Hauptmodell, bis zu 3,4-facher Output: OPAIRS Runtime 3 erhöht den Durchsatz von GPT-OSS-20B auf der RTX PRO 4500 Blackwell auf bis zu 2.637 Token/s. Gleichzeitig zeigen die Tests, warum Qwen3.8-27B den Produktionsstack vorerst nicht übernimmt.
Beitrag lesen